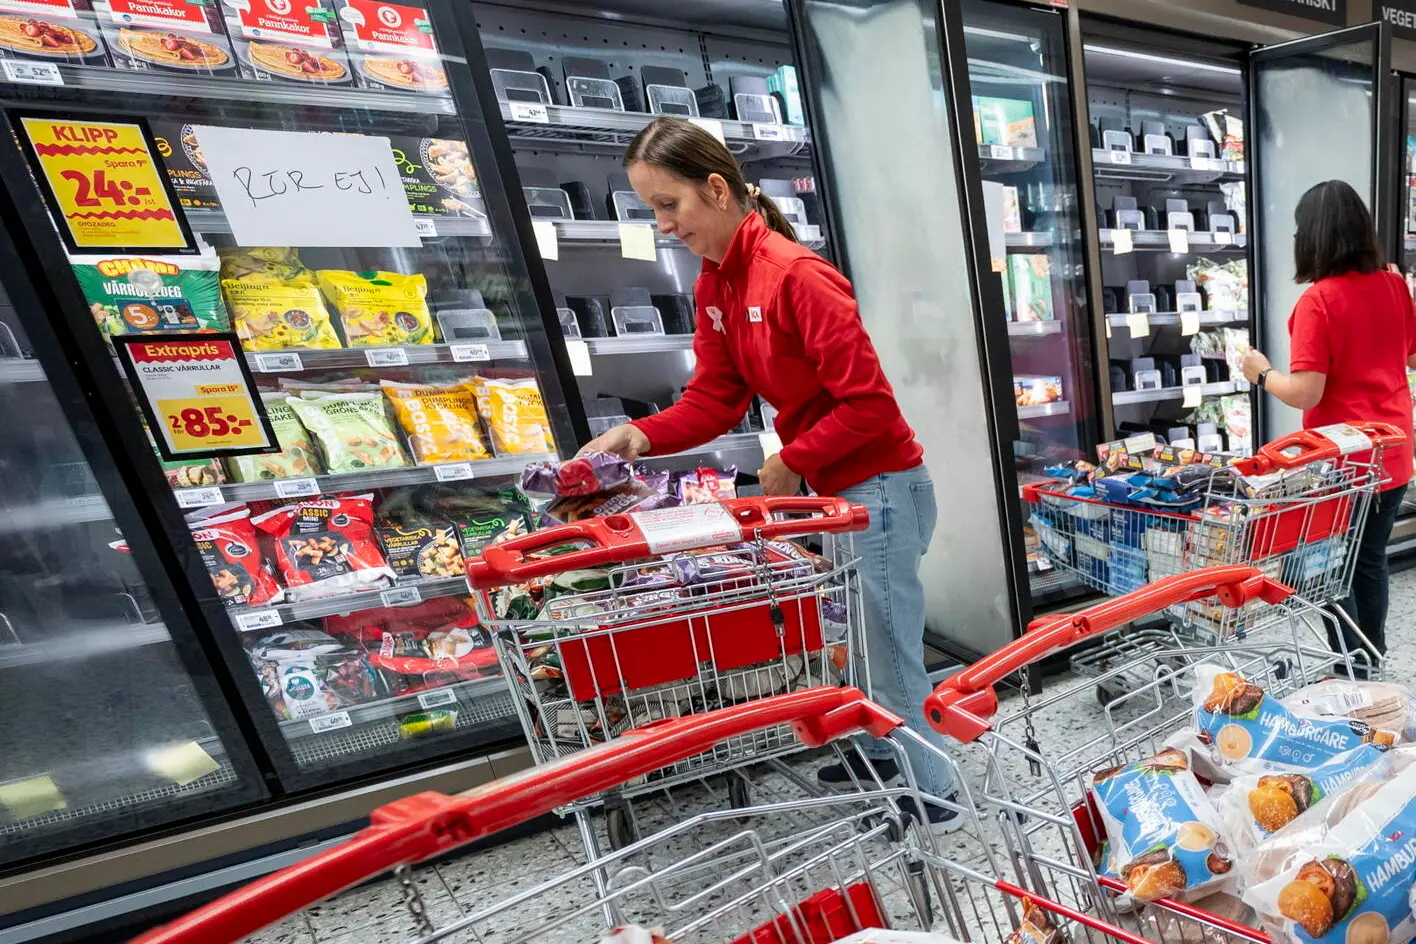

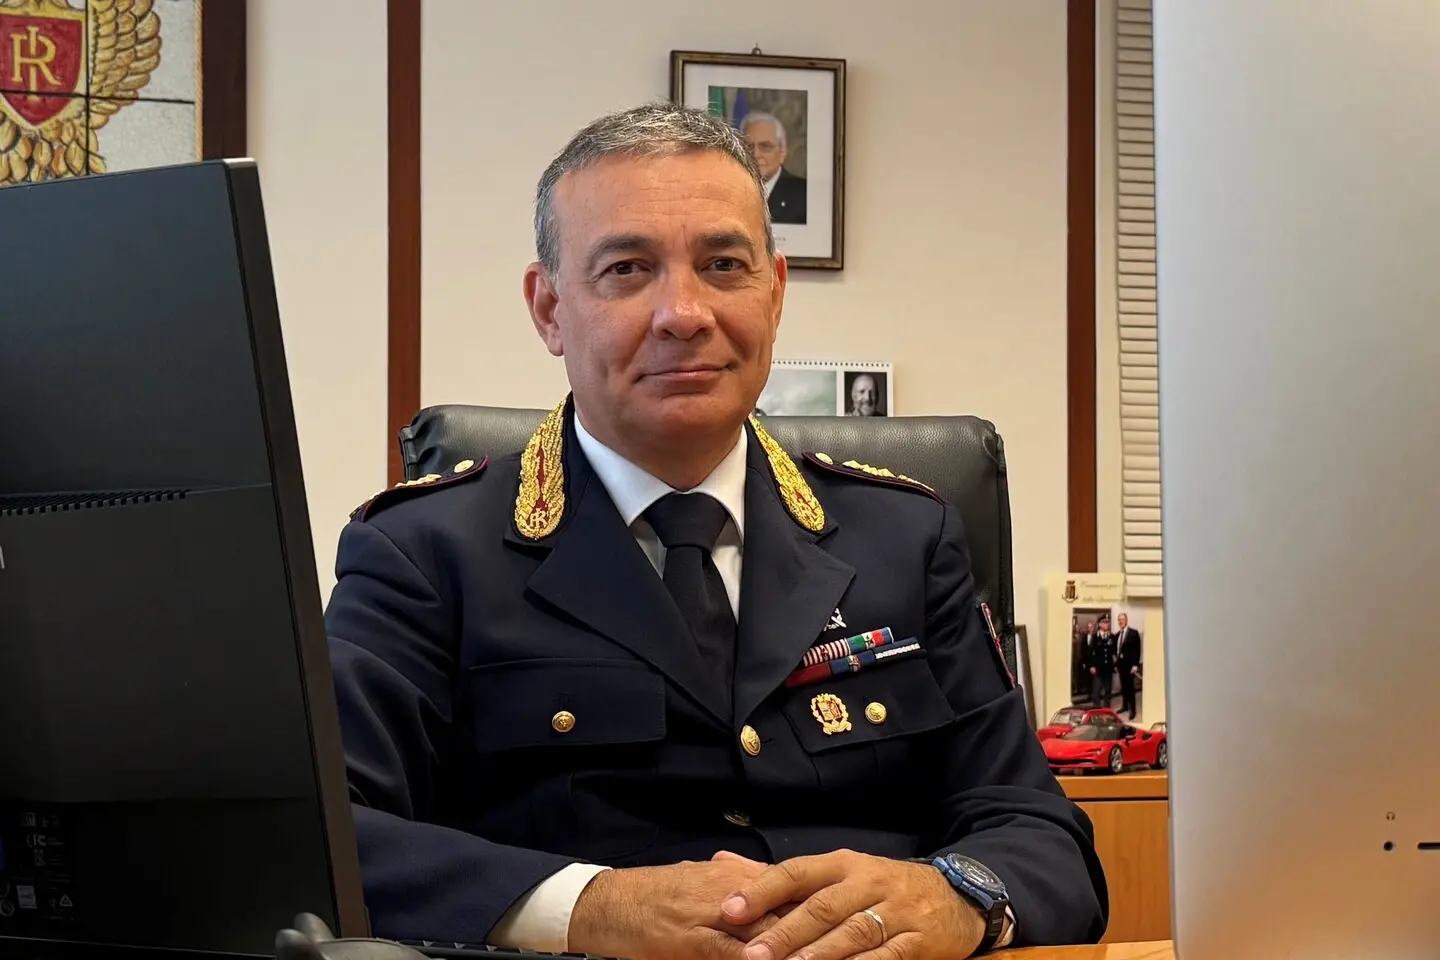
Codici numerici, reti Vpn, server remoti. Sarà complesso per la Polizia postale di Sassari risalire, attraverso questi tunnel web, agli artefici dell’hackeraggio dei banchi frigo di due supermarket Sidis nella notte tra lunedì e martedì. Le indagini sull’episodio di manomissione delle temperature proseguono mentre cresce l’allarme sulla possibilità di altri cyberattacchi. «Tutto quello che è esposto in rete può essere preda di malfattori», avverte Francesco Greco, primo dirigente del Centro operativo per la sicurezza cibernetica Sardegna. Dal suo osservatorio l’appello è uno: «Occorre investire nell’ambito della sicurezza informatica». Richiesta fatta anche alle organizzazioni datoriali, da Confindustria a Confcommercio. «Li abbiamo messi in guardia da tempo ricordando che questi attacchi vanno a strascico e sono mirati».
Bisogna proteggere, ribadisce, «e non sempre le aziende lo fanno. Ci sono delle vulnerabilità sfruttate per entrare nei sistemi, aspetto non curato abbastanza in passato». L’imperativo è allora alzare il livello di attenzione, senza scordarsi una triste verità: «Il rischio zero non esiste». E quando si viene attaccati non resta che rivolgersi all’Agenzia per la cybersicurezza nazionale e denunciare alla Polizia postale. Poi parte la caccia ai responsabili. «Bisogna capire quali sono i loro moventi, e se si tratta di criminalità pura o magari di guerra ibrida», dichiara il dirigente. «Sono passaggi complessi e ci si può trovare davanti ad attori stranieri e organizzazioni che sanno come rimanere nell’ombra», spiega sottolineando che l’obiettivo è perlomeno «attribuire l’azione ma, certo, se si tratta di Stati ostili è difficile perseguirli». Su chi stia dietro al blitz digitale sassarese permane il mistero e l’accesso informatico da Oslo, riferito dal proprietario dei supermercati, potrebbe essere una pista valida quanto un depistaggio dei pirati informatici. Colpisce però che l’attacco sia accaduto a Sassari. «Chi agisce lo fa dove vede falle. Non credo si aggredisca proprio una regione o una città in particolare», chiarisce il dirigente.
Intanto sono diversi e crescenti gli hackeraggi nell’Isola, dalla pandemia in poi, capaci di ferire un sistema che si è rivelato fragile. «D’altra parte era stato creato perché funzionasse - conclude il dirigente Greco - non pensando alla sicurezza».
RIPRODUZIONE RISERVATA
Questo contenuto è riservato agli utenti abbonati
Per continuare a leggere abbonati o effettua l'accesso se sei già abbonato.
• Accedi agli articoli premium
• Sfoglia il quotidiano da tutti i dispositivi