
Hackerangriffe: Auf einem Gipfeltreffen im Innenministerium werden Schwachstellen und Gegenmaßnahmen erörtert.
Bombendrohungen könnten durch gehackte Schul-E-Mails ausgelöst worden sein. Überwachung gefährdeter Gebäude.
(Ansa - Tino Romano)
Per restare aggiornato entra nel nostro canale Whatsapp
Ein Gipfeltreffen zur Überwachung weiterhin anfälliger IT-Systeme, neuer Protokolle für Infrastrukturen mit erhöhtem Schutzbedarf und zur Bewertung von Ermittlungsansätzen zu den jüngsten Cyberangriffen steht auf dem Programm. Im Innenministerium könnte am kommenden Dienstag ein hartes Vorgehen gegen hybride Kriegsführung eingeleitet werden: Das vom Innenminister Matteo Piantedosi einberufene Nationale Komitee für öffentliche Ordnung und Sicherheit wird die Leiter der Polizei und der Nachrichtendienste zusammenbringen, um Präventionsmaßnahmen zu erörtern und die Ursprünge und Quellen der jüngsten Hackerangriffe zu verstehen – von Fehlalarmen über Sabotageakte in der Kühlkette bis hin zur Veröffentlichung und Suche nach sensiblen Daten von Politikern und Ermittlern durch Cyberkriminelle im Darknet.
Sollte sich die Hypothese bestätigen, dass einige der an italienische Flughäfen gerichteten Drohungen von gehackten Schul-E-Mails stammen, könnte dies Anlass geben, über die Notwendigkeit einer verstärkten Cybersicherheit an Schulen im ganzen Land nachzudenken. Andere Nachrichten wurden hingegen lediglich mithilfe des „Proton Mail“-Systems anonymisiert. Kurz gesagt: Alle Schwachstellen, die es Hackern so leicht machten, müssen gründlich untersucht werden. Gleichzeitig müssen noch immer zu ungeschützte Infrastrukturen überprüft werden, um weitere Schwachstellen zu identifizieren und diese an strengere Sicherheitsprotokolle anzupassen. Dies gilt insbesondere angesichts der Hackerangriffe auf Montecitorio vor wenigen Tagen, bei denen die E-Mail-Konten mehrerer Abgeordneter, darunter auch das von Premierministerin Giorgia Meloni, kompromittiert wurden. Es ist kein Zufall, dass das italienische Computer Security Incident Response Team (CSIRT) festgestellt hat, dass in den ersten neun Monaten des Jahres 2026 fast 45.000 Systeme und Dienste als gefährdet eingestuft wurden, von denen über 3.200 potenziell kompromittiert sind. Laut Angaben des Nationalen Zentrums für Cybersicherheit (ANC) wurden in den ersten neun Monaten des Jahres 2026 3.271 Cybervorfälle registriert, verglichen mit insgesamt 2.729 im gesamten Jahr 2025. Davon wurden 1.992 als „Vorfälle“ eingestuft, also Ereignisse mit bestätigten Auswirkungen. Hinzu kommt die Frage nach der tatsächlichen Identität der Cyberkriminellen und ihrer möglichen Koordination.
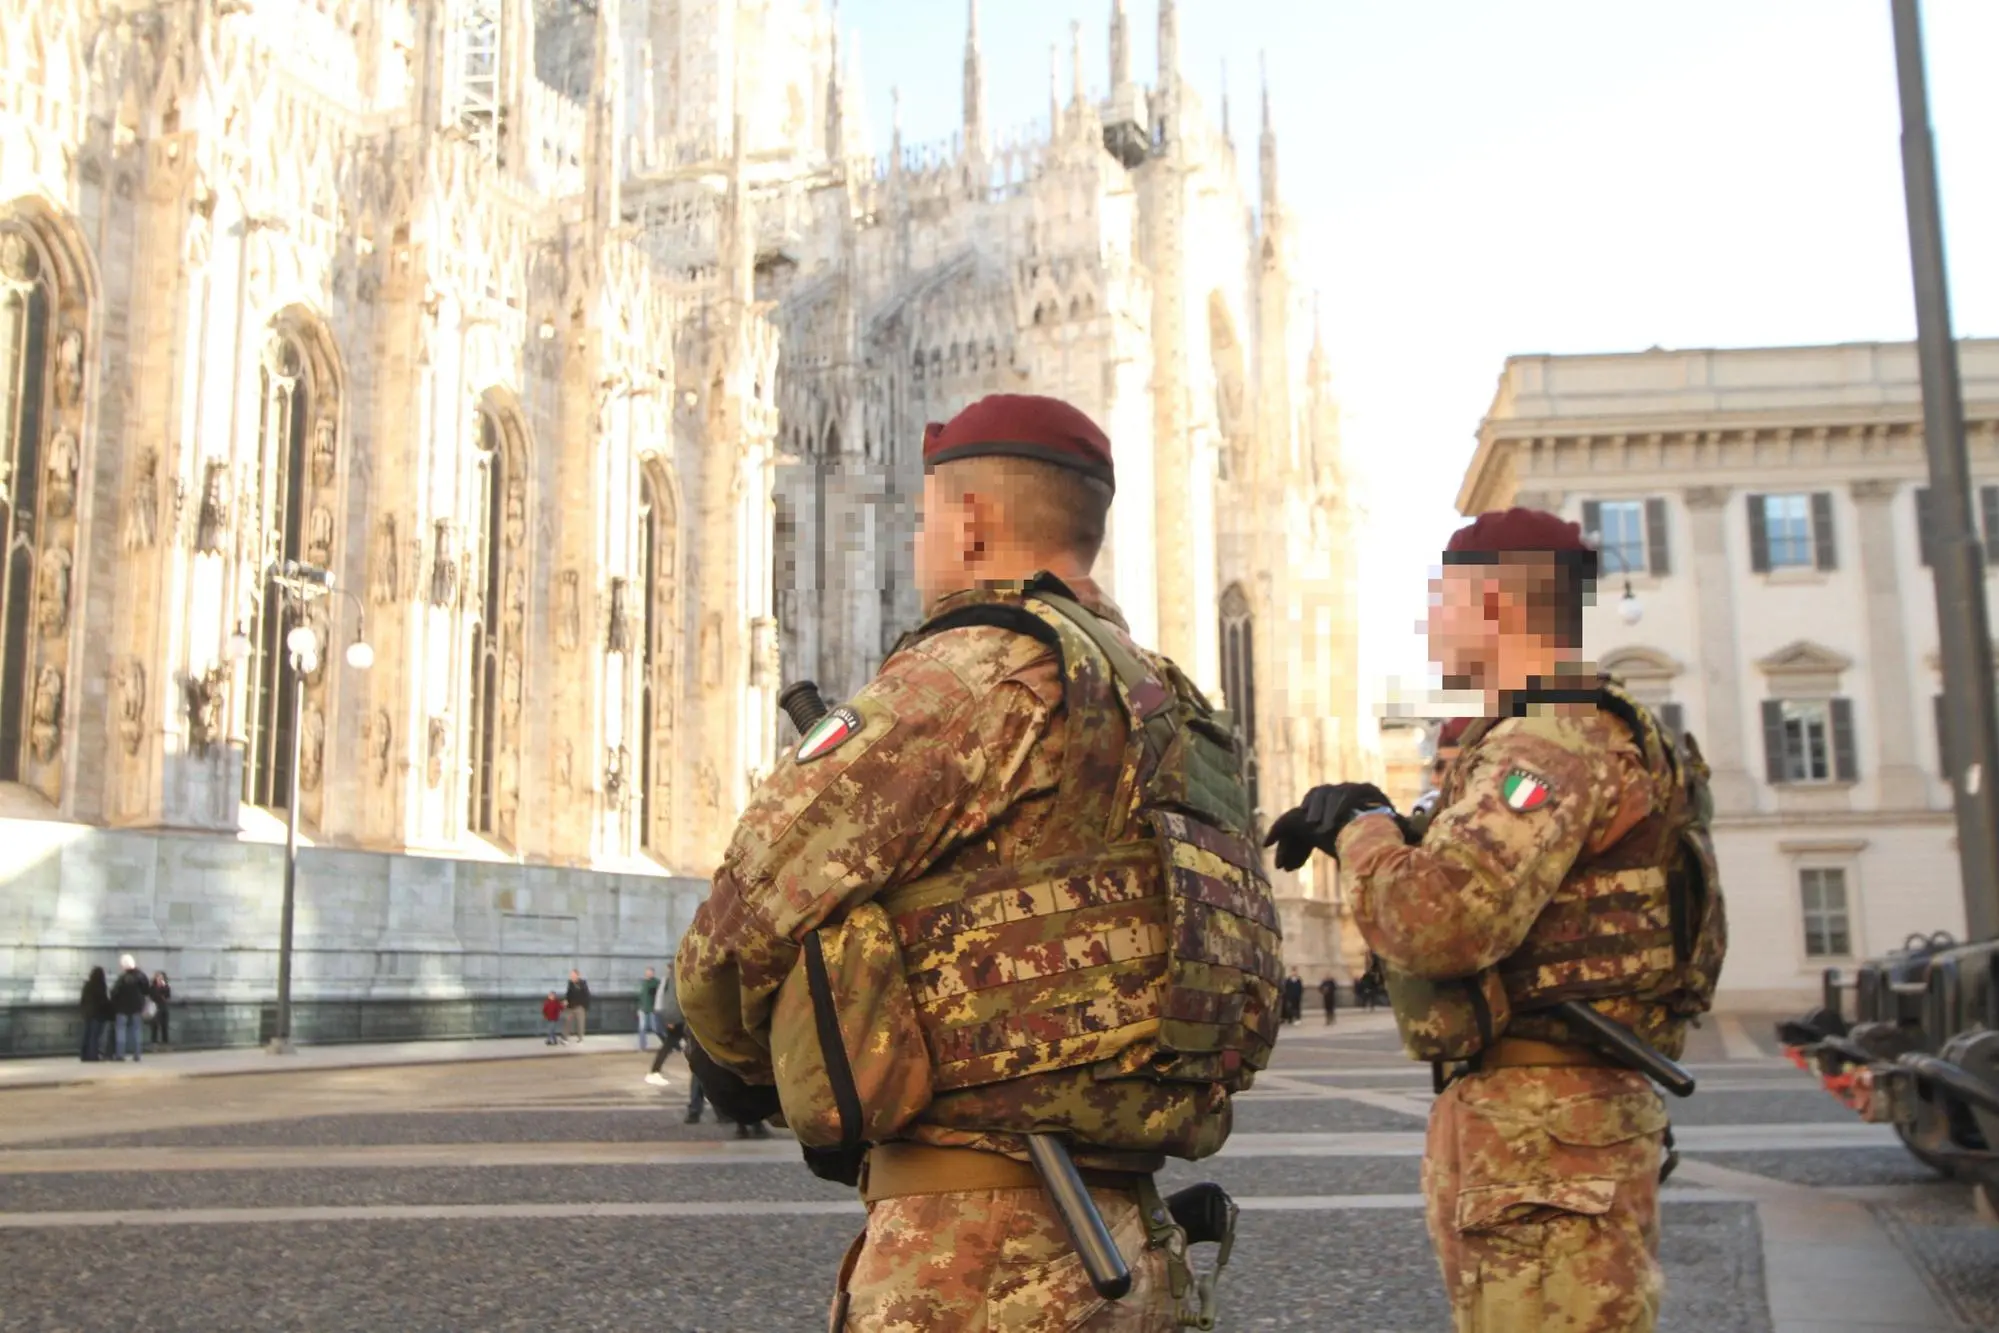
Die Cyberangriffe in Italien und Europa haben sich diversifiziert, wobei insbesondere das prorussische Kollektiv Noname Aufmerksamkeit erregt hat (es hat sich sogar zu einigen Angriffen bekannt). Es besteht jedoch keine Gewissheit, dass alle Angriffe derselben Hackergruppe zuzuschreiben sind. Es ist weiterhin möglich, dass jemand die Strategie des Chaos in Computernetzwerken ausnutzt und sich hinter den Namen bekannter Hacker versteckt. Die Ermittlungen sind gründlich, aber noch lange nicht abgeschlossen. Die Nationale Cybersicherheitsbehörde hat Berichte an die Nationale Anti-Mafia- und Anti-Terror-Staatsanwaltschaft übermittelt, die die Bezirksbüros koordiniert. Auch die Postpolizei führt ihre Ermittlungen fort. Zahlreiche Elemente werden gesammelt und verglichen, bevor sie dem nächsten Treffen vorgelegt werden, das ebenfalls diese Woche von Europol angekündigt wurde. Europol hat die Ermittlungsbehörden aller an den jüngsten Angriffen beteiligten Länder zusammengerufen. Über diesen spezifischen Schwerpunkt hinaus wird erwartet, dass das Treffen des Nationalen Komitees für öffentliche Ordnung und Sicherheit des Innenministeriums – an dem auch die Leiter der Polizei, der Carabinieri und der Guardia di Finanza teilnehmen werden – auch andere Themen behandeln wird, wie zum Beispiel regelmäßige Berichte über die Operation „Sichere Straßen“, bei der Armeeangehörige an verschiedenen sensiblen Orten im ganzen Land eingesetzt werden, sowie einen Bericht über bevorstehende Rekrutierungspläne der Polizei.
(Unioneonline)